まずはここだけ:志木市のバス会社「平成エンタープライズ」の高速バス予約サイトが不正アクセスを受け、9月13〜28日に入力された氏名や住所など1万5493件が漏えいした可能性があります。うち6949件にはカード番号やセキュリティーコードも含まれるといいます(読売新聞が11月4日に報じた、同社への取材の内容)。この期間に同社のサイトでカードを入力した人は、利用明細を確かめ、身に覚えのない請求があればカード会社へ連絡してください。
何が起きた?
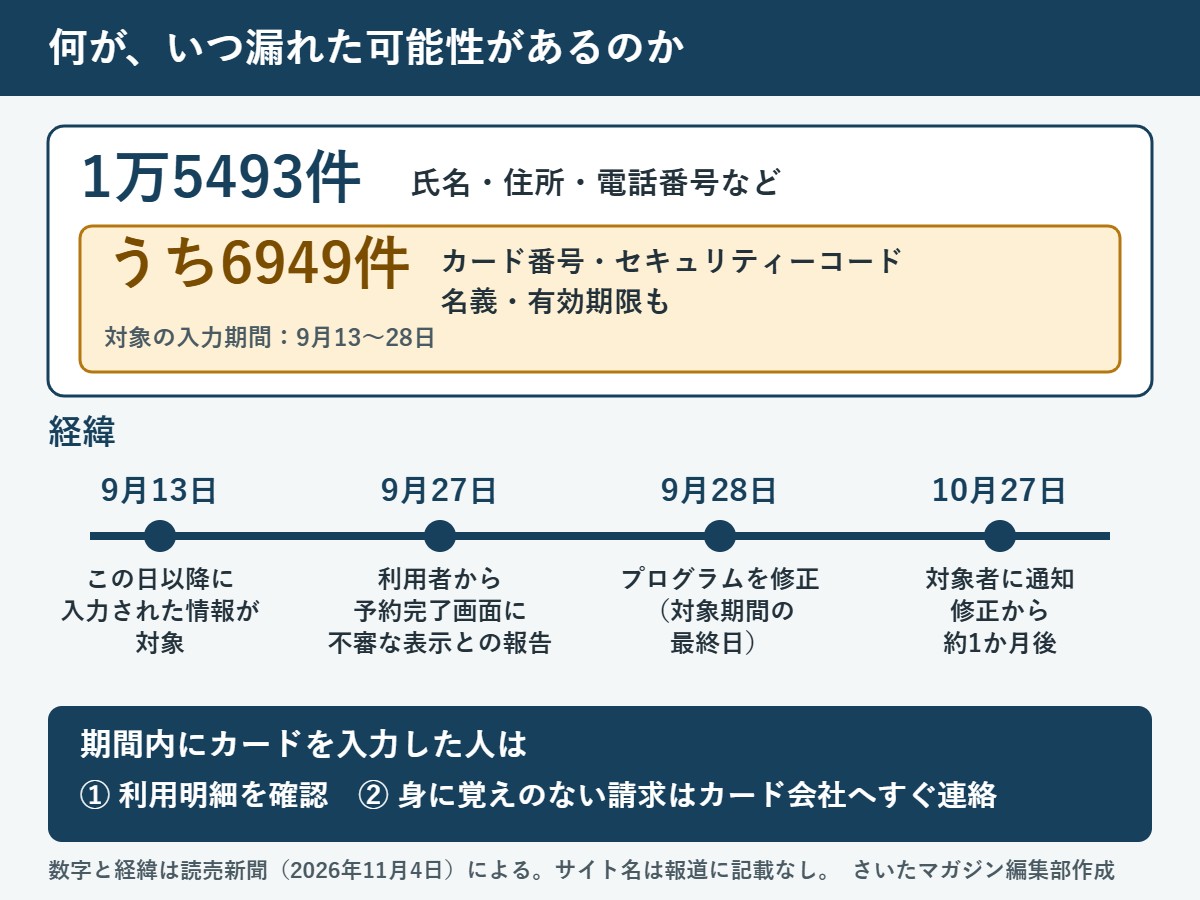
読売新聞によると、サイトのプログラムが改ざんされ、入力した情報を外部から閲覧・取得できる状態になっていました。きっかけは9月27日、利用者から予約完了画面に不審な表示があると報告を受けたことです。同社は翌28日にプログラムを修正しましたが、対象者に通知したのは約1か月後の10月27日でした。
同社は取材に「社内の報告体制に不備があり、通知が遅れてしまった」と答え、謝罪したうえで、報告体制の見直しを図ったとしています。
どの情報が漏れた可能性がある?
| 対象の入力期間 | 9月13〜28日(報道は入力した日で示しています。乗車日ではありません) |
|---|---|
| 全体 1万5493件 | 氏名、住所、電話番号など |
| うち 6949件 | 上に加えて、カード番号、セキュリティーコード、名義、有効期限 |
| 利用者からの報告 | カードの不正利用や不審なメールの受信について数件の報告が寄せられていると同社は説明。今回の漏えいとの因果関係や件数の内訳、金額は報じられていません |
自分が対象か、どう確かめる?
読売新聞の記事にサイト名はありません。志木市本町に同名の「平成エンタープライズグループ」があり、グループサイトの一覧に高速バス・夜行バスの「VIPライナー」が載っています。ただし、報道の会社と同じかどうか、今回の対象がVIPライナーかどうかは、編集部では確認できていません。11月4日朝の時点で、VIPライナーのトップページと新着情報、グループのトップページと新着情報には、この件のお知らせは見当たりませんでした。
まず10月27日以降に同社から通知が届いていないかを確かめてください。ただし、通知の方法や範囲は報じられておらず、届いていないことだけで対象外とは判断できません。9月13〜28日にカードを入力した心当たりがあれば、次の窓口に確かめてください(編集部のおすすめ)。
まだ分かっていないことは?
報道で分かるのは上の内容までです。改ざんの原因と侵入の経路、不正利用の被害額、対象の人数(件数との違い)、警察や個人情報保護委員会への届け出の有無は報じられていません。発車オーライネット経由で予約した場合の扱いも報じられていません。同社の公表があれば、この記事に追記します。
先月の「発車オーライネット」と何が違う?
高速バスの予約では10月にも、川口市の会社「工房」が運営する発車オーライネットで不正アクセスが発表されたばかりです。共同通信によると、こちらは約5600件で、片仮名の氏名や電話番号、乗車日など。クレジットカードや住所は含まれないと説明されていました。報道では両者の関連は示されていません。今回はカード番号やセキュリティーコードまで含むとされる点が、読者にとっていちばんの違いです。両方を使った人は、混同せずにそれぞれ確かめてください。
出典
- 読売新聞(Yahoo!ニュース転載)「高速バス予約サイト、クレジットカード情報6949件漏えいか」2026年11月4日
- 平成エンタープライズグループ「事業内容」(所在地・グループサイトの一覧)
- VIPライナー「新着情報」
- 共同通信(Yahoo!ニュース)「高速バス予約サイトで情報流出か」2026年10月16日
- 九州経済産業局「クレジットカードの不正利用には十分ご注意下さい!!」
- 徳島県消費者情報センター「クレジットカードの利用明細は必ず確認」
- 消費者庁「相談窓口(被害にあったら)」
確認日:2026年11月4日。今回の件は読売新聞の報道のみで確認しており、同社の公式発表は見つかっていません。