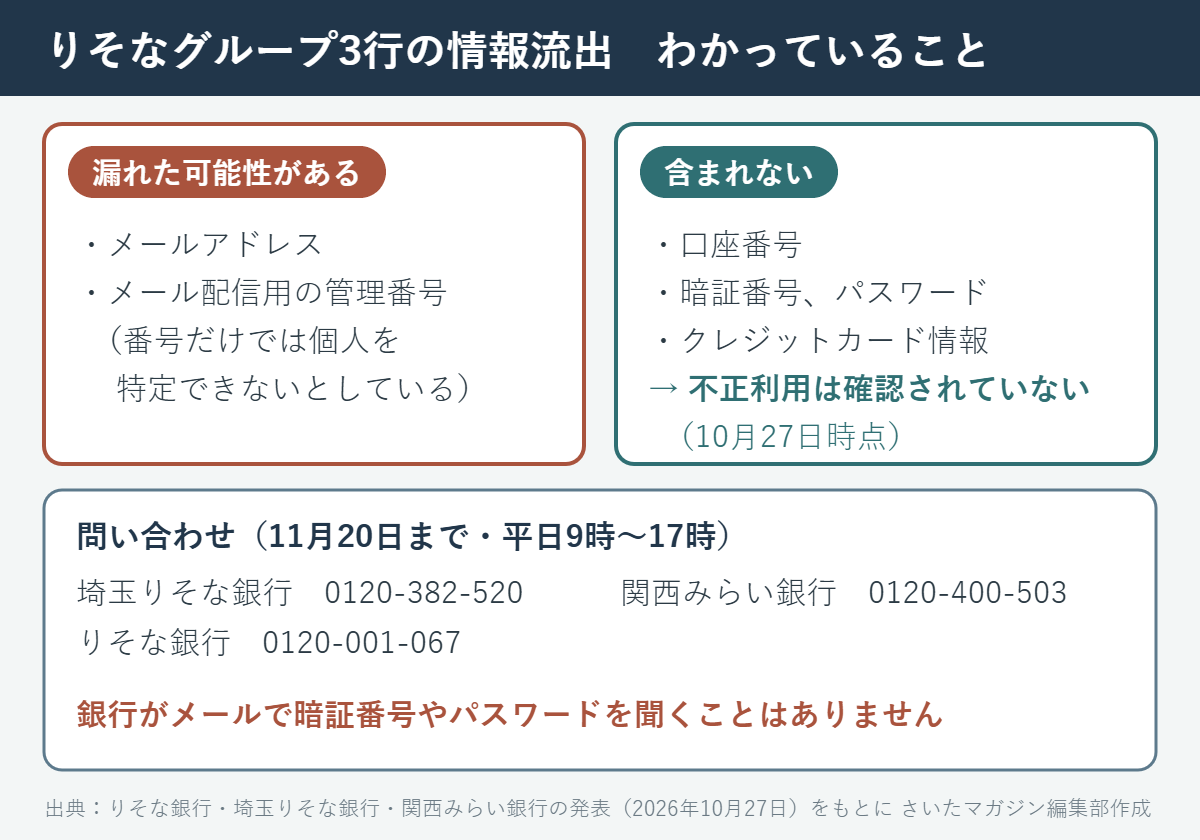
まずはここだけ:りそな銀行・埼玉りそな銀行・関西みらい銀行の3行は10月27日、メール配信を委託している会社が不正アクセスを受け、顧客のメールアドレスなどが外部に持ち出された可能性が高いと発表しました。口座番号、暗証番号、パスワード、クレジットカード情報は含まれていません。銀行がメールで暗証番号やパスワードを聞くことはないので、銀行を名乗る不審なメールのリンクは開かないでください。何人分かはまだ公表されておらず、問い合わせ窓口は11月20日まで開いています。
何が起きた?
りそなグループの発表によると、3行はメール配信にユミルリンク(東京都渋谷区)のサービス「Cuenote FC」を使っていました。10月19日、ユミルリンクから「一部のシステムが不正アクセスを受け、情報が外部に持ち出された」と報告がありましたが、21日の時点ではグループの顧客情報は持ち出されていないと説明されていました。その後の調査で、10月26日に、グループの顧客情報を含むシステムからも情報が持ち出された可能性が高いとわかったということです。
何人分の情報が対象かは、27日の発表時点では公表されておらず、ユミルリンクが調べています。本件による不正利用は、今のところ確認されていません。対象者に個別に連絡するかどうかは、発表には書かれていません。気になる人は下の窓口に問い合わせてください。
漏れた可能性がある情報、含まれない情報は?
| 漏れた可能性がある | メールアドレス、メール配信用の管理番号(りそなグループは、この番号だけでは個人を特定できないとしています) |
|---|---|
| 含まれない | 口座番号、暗証番号、パスワード、クレジットカード情報など金融取引に関する情報 |
暗証番号やパスワードは含まれていないため、漏れた情報だけで口座からお金を引き出されることは考えにくい状況です。ただ、メールアドレスが「りそなの顧客」と結びついて出回ると、りそなを名乗る偽メールが届きやすくなります。気をつけたいのはこちらです。
ユミルリンクの件はどこまで広がっている?
ユミルリンクが26日に出した第2報では、Cuenote FCの49のシステムで情報が持ち出された跡が見つかり、件数は延べ5,162万8,280件にのぼります。延べ件数のため、実際の人数はこれより少ない可能性があります。ほかに16システムを調査中で、さらに増える可能性があります。
日本経済新聞によると、JR東海の新幹線予約サービスなども影響を受けています。埼玉県も10月20日、県のスマート農業の情報サイト「ぷらっとさいたま」のメールマガジンで、法人・個人の669者分の名前やメールアドレスなどが流出した可能性があると発表しました。
利用者がいますぐできることは?
ユミルリンクによると、同社のドメイン(info@cuenote.jp)から、セゾンカードを名乗る「ご利用確認のお願い」といった件名の迷惑メールがすでに送られています。同社は、身に覚えのない連絡のURLや添付ファイルを開かず、不審なサイトに個人情報やパスワードを入力しないよう呼びかけています。
問い合わせ(11月20日まで):埼玉りそな銀行 0120-382-520/りそな銀行 0120-001-067/関西みらい銀行 0120-400-503。受付は平日9時〜17時(祝日を除く)。
関連記事
出典
- りそな銀行・埼玉りそな銀行・関西みらい銀行「外部委託先への不正アクセスによるお客さま情報の漏えいの可能性について」(2026年10月27日)
- ユミルリンク「当社サービスへの不正アクセスに関するお知らせ(第2報)」(2026年10月26日)
- 埼玉県「ユミルリンク株式会社で発生した不正アクセスに伴う個人情報流出の可能性について」(2026年10月20日)
- 日本経済新聞「りそなグループで顧客情報漏洩か 委託先への不正アクセスで」(2026年10月27日)
- 日本経済新聞「ユミルリンクの情報漏洩、5162万件へ拡大 JR東海の新幹線予約も」(2026年10月26日)
確認日:2026年10月27日。件数などがわかりしだい追記します。